La caída del obsoleto "Castillo Medieval"
Si viajáramos en el tiempo quince años atrás, al departamento de sistemas de cualquier corporación importante, notaríamos que su estrategia de defensa cibernética era exactamente igual a la arquitectura de un castillo medieval europeo.
El modelo histórico se basaba en construir paredes de piedra gigantescas y foso con cocodrilos (Cortafuegos corporativos o Firewalls físicos). Su filosofía operativa se dictaba por una regla de plata asombrosamente ingenua: "Si estás afuera del castillo (en la internet pública), eres peligroso. Si lograste entrar al castillo (te conectaste al WiFi de la oficina o a la VPN), entonces confío ciegamente en ti".
Bajo este modelo de "Perímetro de Seguridad", un empleado llegaba, enchufaba su computadora portátil al puerto Ethernet de la pared en su escritorio, y automáticamente obtenía acceso sin restricciones a los servidores de recursos humanos, a la impresora del CEO y a la base de datos de ventas.
¿El problema? Con la explosión del trabajo remoto inducido por la pandemia, la adopción del software como servicio (Nube Pública) y los dispositivos móviles (BYOD - Bring Your Own Device), el castillo dejó de existir. Los empleados están en cafeterías en otra ciudad accediendo a archivos corporativos alojados en centros de datos de Microsoft mediante teléfonos personales no administrados. Intentar proteger un perímetro cuando tu red está regada por todo el planeta es una batalla matemática imposible. Peor aún, si un hacker lograba robar la contraseña de un usuario e ingresaba al "castillo" a través de una VPN, tenía las llaves del reino para moverse lateralmente sin ser detectado.
De estas cenizas surgió la doctrina militar más importante de la historia tecnológica reciente: la filosofía Zero Trust (Confianza Cero).
El núcleo duro de Zero Trust: Confía en nadie, verifica todo
A diferencia de lo que mucha gente piensa al estudiar para sus certificaciones iniciales (como el SC-900), Zero Trust no es un producto físico. No puedes ir a una tienda y comprar "Un aparato Zero Trust" en una caja. Es una mentalidad arquitectónica, un cambio de paradigma cultural estructurado sobre tres principios rectores inviolables.
Principio 1: Verificación Explícita (Verify Explicitly)
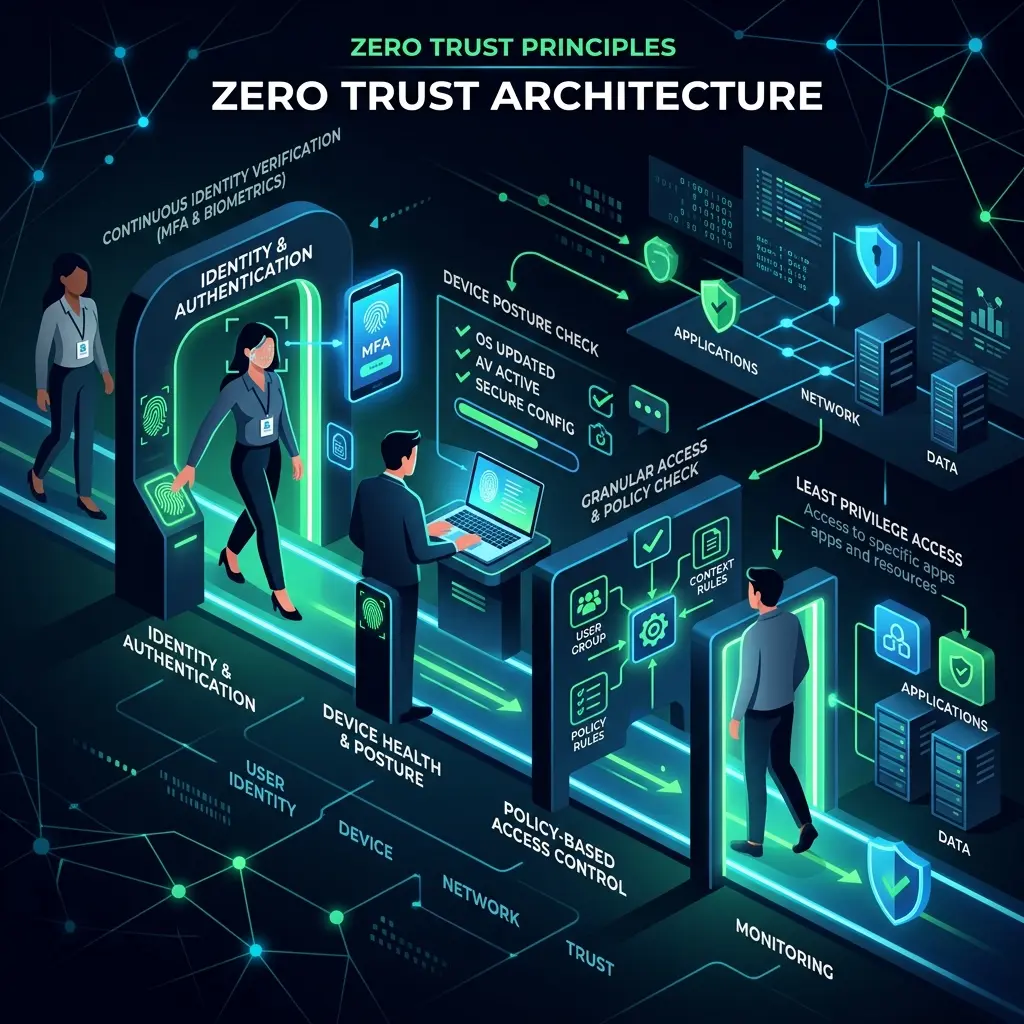
Bajo Zero Trust, el hecho de que un usuario tenga la contraseña correcta no significa absolutamente nada. El sistema le dice: "Tienes la clave, pero quiero saber todo sobre el contexto en el que estás intentando entrar".
La verificación explícita analiza docenas de señales en microsegundos antes de abrir la puerta de un archivo:
- ¿Quién eres? (Tu identidad en Entra ID).
- ¿Desde dónde te conectas? (¿Es una IP de México a las 2:00 PM, o de pronto es una IP de Nigeria a las 3:00 AM?).
- ¿En qué dispositivo estás operando? (¿Es la laptop corporativa blindada que la empresa te entregó, o es el iPad personal de tu hijo al que no se le ha actualizado el sistema operativo en seis meses?).
- ¿Cuál es la sensibilidad del archivo que intentas tocar?
Si algo en esa verificación no cuadra matemáticamente, el sistema puede bloquearte, obligarte a poner un código de doble factor (MFA), o forzar un reseteo de contraseña en tiempo real mediante Acceso Condicional.
Principio 2: Acceso del Menor Privilegio (Least Privilege Access)
En el pasado, si eras el Administrador de Sistemas de la compañía, tenías permisos absolutos 24 horas al día, 7 días a la semana. En el universo Zero Trust, los permisos permanentes son un veneno mortal.
El acceso de menor privilegio dicta que el empleado solo debe tener el acceso estrictamente necesario para hacer su trabajo, y solo durante el tiempo exacto que le tome hacerlo. Esto introdujo dos conceptos masivos en los exámenes de Microsoft (JIT y JEA).
- Just-In-Time (JIT): Si el administrador necesita reiniciar un servidor, pide permisos a través del sistema (Privileged Identity Management). El sistema le otorga poderes de "Dios", pero un reloj interno comienza a contar. Dos horas después, los poderes se revocan automáticamente, dejándolo como un usuario mortal de nuevo.
- Just-Enough-Access (JEA): Si a tu trabajo es administrar contraseñas de usuarios, no se te dará acceso para borrar bases de datos. Solo tienes las piezas del rompecabezas que justifican tu rol.
Principio 3: Asumir la Brecha (Assume Breach)
El principio final es quizá el más oscuro pero realista. Los arquitectos de seguridad Zero Trust operan asumiendo psicológicamente que su red ya fue penetrada por un hacker.
Si asumes que los piratas ya están adentro de tu servidor A, ¿cómo evitas que caminen hacia el servidor B? La respuesta es la micro-segmentación y el cifrado de extremo a extremo. Al dividir la red en zonas diminutas con cortafuegos individuales, un hacker que logre vulnerar la computadora del recepcionista se quedará encerrado en una celda virtual inofensiva, incapaz de llegar a los servidores financieros. Además, se asume que alguien siempre está escuchando el tráfico de la red, por lo que toda la información se cifra incluso cuando viaja dentro de la misma oficina.
El mandato global y su peso en las certificaciones
En 2021, la Casa Blanca de los Estados Unidos emitió una orden ejecutiva exigiendo a todas las agencias gubernamentales avanzar irremediablemente hacia una arquitectura Zero Trust. Cuando el gobierno federal dicta un estándar de este calibre, el sector privado corporativo de Fortune 500 lo adopta como religión en los siguientes 24 meses.
En el contexto de tu carrera técnica, Microsoft ha inyectado el ADN del modelo Zero Trust en todas, absolutamente todas sus herramientas de seguridad (Microsoft Defender XDR, Microsoft Sentinel, Entra ID, Purview).
Si estás preparando exámenes de nivel inicial como el SC-900, nivel asociado como el AZ-500, el SC-200, o de experto arquitecto como el SC-100, no puedes permitirte recitar la definición de Confianza Cero de memoria. Debes entender cómo las políticas de Conditional Access (Acceso Condicional) materializan la "Verificación Explícita", o cómo Privileged Identity Management (PIM) hace real el acceso "Just-in-Time".
Conclusión
El paradigma del castillo medieval está en ruinas y no regresará jamás. En un mundo donde los datos viven diseminados a través de miles de aplicaciones en la nube, la identidad (tu usuario y las validaciones de tu entorno) se ha convertido en el nuevo y único perímetro de seguridad.
Dominar la filosofía Zero Trust ya no es un diferenciador exótico en tu currículum; es un requisito fundamental. Los directores de tecnología necesitan ingenieros que diseñen sistemas paranoicos por naturaleza pero invisibles y ágiles para el usuario final. Si logras entender e implementar este balance, tu lugar en la mesa de decisiones (y en las negociaciones salariales de alto nivel) está garantizado por el resto de la década.