El océano abismal de la telemetría corporativa
Hace no muchos años, los analistas del Centro de Operaciones de Seguridad (SOC) podían darse el lujo de monitorear su red utilizando paneles gráficos interactivos. Si había un intento de inicio de sesión fallido, una alerta visual se encendía en un monitor. Sin embargo, con la explosión del trabajo remoto, la adopción acelerada de la nube y la sofisticación del ransomware, el volumen de datos que un analista debe revisar se multiplicó por un millón.
Hoy en día, una corporación promedio genera cientos de gigabytes (e incluso terabytes) de "logs" (registros de eventos) cada 24 horas. Intentar encontrar un comportamiento malicioso en medio de ese océano de datos utilizando filtros gráficos e interfaces de clic es equivalente a intentar vaciar el océano con una cuchara de té.
Es en este preciso punto de quiebre donde Microsoft introdujo una herramienta que cambió las reglas del juego: Kusto Query Language (KQL). Desarrollado originalmente para consultar los abrumadores registros de infraestructura de Azure, hoy KQL se ha coronado como el idioma materno de cualquier profesional de seguridad que aspire a operar en Microsoft Sentinel o Microsoft Defender XDR.
1. ¿Qué es exactamente KQL y por qué nació?
KQL es un lenguaje de consultas de solo lectura. Fue diseñado desde cero por Microsoft con una obsesión única: la velocidad extrema. Mientras que las bases de datos tradicionales fueron creadas para insertar, actualizar y borrar datos de forma segura, el motor subyacente de KQL (Azure Data Explorer) fue diseñado para "ingerir" millones de filas de texto no estructurado por segundo, y permitirte buscar entre ellas a la velocidad de la luz.
A nivel de sintaxis, KQL es una obra de arte del diseño. Si vienes de bases de datos relacionales y conoces SQL, notarás que KQL fluye de manera mucho más lógica y humana. En KQL, el flujo de procesamiento se lee de arriba hacia abajo y de izquierda a derecha, utilizando el famoso carácter de tubería (| o pipe) para encadenar acciones.
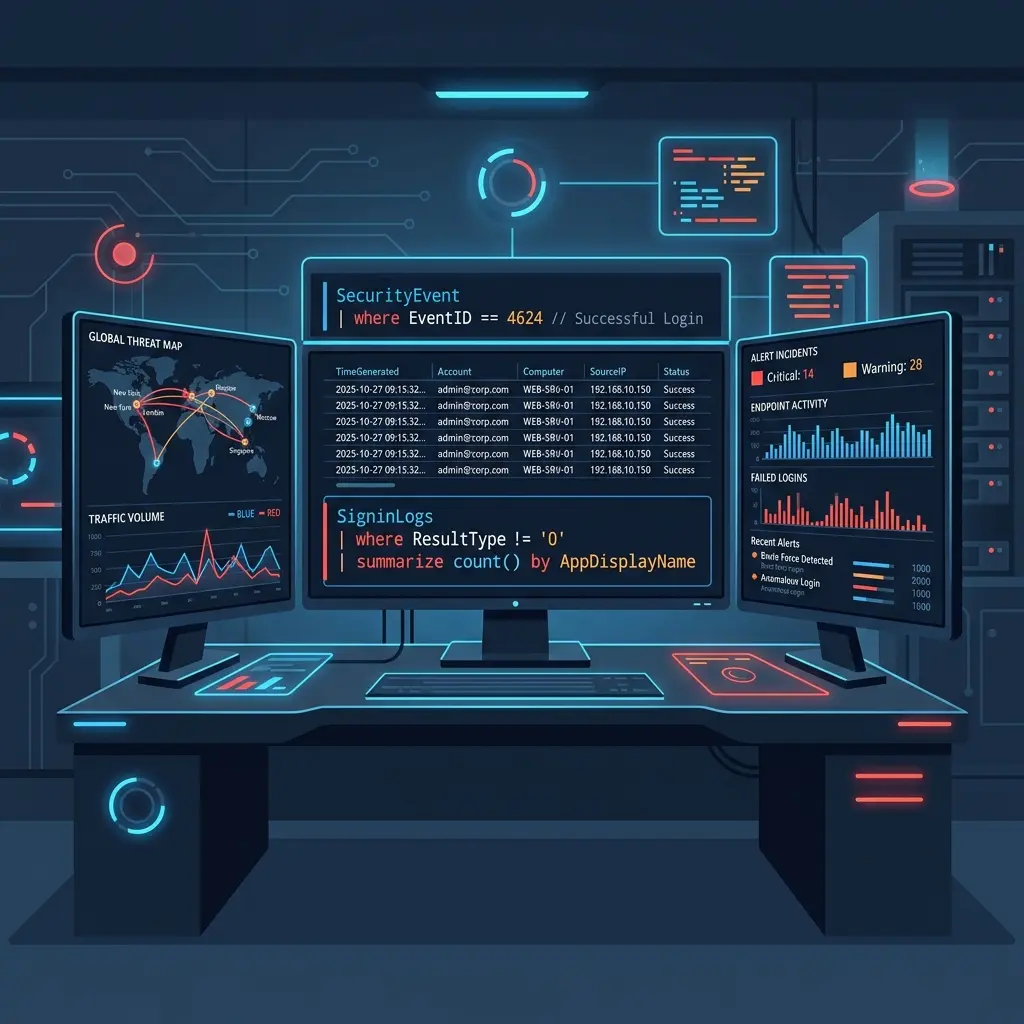
Por ejemplo, si un ingeniero quiere saber cuántos intentos de inicio de sesión fallidos ocurrieron ayer provenientes de un país específico, el código en KQL es casi poesía técnica:
SigninLogs
| where TimeGenerated >= ago(1d)
| where ResultType != 0
| where Location == "Russia"
| summarize ConteoFallos = count() by UserPrincipalName
| sort by ConteoFallos desc
Tomas la tabla, la filtras por fecha, la filtras por el error, la agrupas por usuario y la ordenas. El analista no tiene que romperse la cabeza con anidaciones complejas; simplemente pasa los datos por un embudo paso a paso.
2. Microsoft Sentinel y el paradigma del "Threat Hunting"
Dominar KQL es el requisito de entrada para operar Microsoft Sentinel, el SIEM (Security Information and Event Management) nativo de la nube de Microsoft.
Tradicionalmente, los analistas de seguridad eran reactivos: esperaban a que una alarma sonara para empezar a investigar. Este enfoque es obsoleto frente a los hackers modernos, quienes pueden infiltrarse en una red y permanecer dormidos (dwell time) durante meses, moviéndose lateralmente sin disparar alarmas predeterminadas.
Aquí es donde entra la Caza de Amenazas (Threat Hunting). Los analistas modernos asumen que el hacker ya está adentro de la red. Utilizando KQL, escriben consultas complejas de manera proactiva para buscar anomalías estadísticas. Imagina un analista que, aburrido un martes, escribe una consulta KQL preguntando: "Muéstrame todos los usuarios que han descargado más de 50GB de documentos de SharePoint a una dirección IP externa, entre las 3:00 am y las 5:00 am, usando un navegador que no sea corporativo". Esto no es una alarma preconfigurada, es la creatividad humana potenciada por el motor de KQL. Si la consulta devuelve un resultado, el analista acaba de detener una exfiltración masiva de datos confidenciales antes de que el atacante logre venderlos.
3. ¿Por qué KQL desplazó a SQL en el entorno de ciberseguridad?
Es una de las preguntas más frecuentes entre los principiantes: "Si ya sé SQL, ¿por qué Microsoft me obliga a aprender otro lenguaje?". La respuesta radica en la naturaleza del tiempo y la estructura de los datos.
Los registros de ciberseguridad (telemetría) son datos de series temporales altamente no estructurados. Un log de un firewall no se parece en nada a una tabla de Excel limpia. Además, los logs vienen en formatos JSON anidados de cinco niveles de profundidad.
SQL fue diseñado hace décadas para tablas estáticas con columnas perfectamente definidas (filas y columnas estrictas). Si intentas analizar campos JSON gigantes en tiempo real usando SQL, el rendimiento se desploma y las consultas se vuelven monstruosamente largas de escribir. KQL fue diseñado con funciones nativas (como parse_json o mv-expand) que destripan arrays de datos complejos en milisegundos. Lo que en SQL te tomaría 15 líneas de código y 10 minutos de procesamiento, KQL lo resuelve en 3 líneas y 4 segundos.
4. El trampolín dorado de tu carrera: SC-200 y AZ-500
Si estás persiguiendo una certificación de alto impacto, como el SC-200 (Microsoft Security Operations Analyst), te advierto desde ahora: KQL no es opcional, es tu oxígeno durante el examen. Microsoft asume que si te vas a sentar frente a Sentinel o Defender, puedes leer, interpretar y arreglar consultas KQL bajo presión.
La buena noticia es que KQL es sumamente adictivo de aprender. A diferencia de lenguajes de programación complejos como C++ o Java, KQL tiene una curva de aprendizaje inicial muy suave. En tres fines de semana de práctica intensiva, puedes pasar de no saber nada a poder filtrar y detectar amenazas reales en una base de datos.
Las corporaciones Fortune 500 están experimentando un déficit gigante de analistas Tier 2 y Tier 3 que sepan cazar amenazas activamente. Un analista que depende de los botones de la interfaz gráfica tiene un salario base; un analista que puede sentarse frente a un cuadro de texto en blanco, teclear cinco líneas de KQL fluido y encontrar el punto de origen de un ciberataque, puede exigir su propio paquete salarial.
Conclusión
El lenguaje KQL ha dejado de ser un nicho de Azure para convertirse en el estándar de facto del análisis de datos de seguridad y telemetría (incluso extendiéndose a áreas de rendimiento de aplicaciones con Azure Monitor).
Si estás buscando esa habilidad "palanca" que multiplique el valor de tu currículum de TI sin requerir que te conviertas en un ingeniero de software, aprende a escribir código en Kusto. Abre un entorno de laboratorio gratuito, carga unos cuantos millones de registros de prueba (Microsoft provee clusters públicos como el Log Analytics Demo), y comienza a escribir consultas. Cuando experimentes la adrenalina de procesar un billón de filas en menos de un segundo, entenderás por qué todo el mundo de la ciberseguridad está hablando en KQL.